Domain ilwu.de kaufen?
Wir ziehen mit dem Projekt
ilwu.de um.
Sind Sie am Kauf der Domain
ilwu.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ilwu.de kaufen?
Warum sind Dusch-WCs in Europa noch nicht Standard?
Dusch-WCs sind in Europa noch nicht Standard, weil sie immer noch als Luxusprodukt angesehen werden und nicht in allen Haushalten verbreitet sind. Es gibt auch kulturelle Unterschiede und Vorlieben, die dazu führen, dass traditionelle Toiletten immer noch bevorzugt werden. Darüber hinaus können die Kosten für die Installation und Wartung eines Dusch-WCs höher sein als für herkömmliche Toiletten. **
Welches ist der größte Hafen in Europa?
Welches ist der größte Hafen in Europa? Der größte Hafen in Europa ist der Hafen von Rotterdam in den Niederlanden. Er ist nicht nur der größte Hafen in Europa, sondern auch einer der größten Häfen der Welt. Der Hafen von Rotterdam spielt eine wichtige Rolle im internationalen Handel und ist ein wichtiger Umschlagplatz für Güter aus der ganzen Welt. Mit seiner modernen Infrastruktur und seinen umfangreichen Logistikdienstleistungen ist der Hafen von Rotterdam ein wichtiger Knotenpunkt für den Seehandel in Europa. **

Ähnliche Suchbegriffe für Europa-Standard
Top-Angebote
Produkte zum Begriff Europa-Standard:
-
Patocka, Jan: Europa und Nach-EuropaEuropa und Nach-Europa , Zur Phänomenologie einer Idee , Karosserie & Exterieur Styling > Auto-Tuning & -Styling , Erscheinungsjahr: 20240710, Produktform: Leinen, Autoren: Patocka, Jan, Redaktion: Hagedorn, Ludger~Nellen, Klaus, Seitenzahl/Blattzahl: 283, Keyword: Apologie; Denken; Dezentrierung; Differenzen; Epoche; Europa; Europabilder; Europe; European civilization type; European identity; Europäische Identität; Europäischer Zivilisationstyp; Geschichte; Geschichtsphilosophie; Idee; Ideengeschichte; Kultur; Kulturgeschichte; Menschenbilder; Moderne; Nacheuropa; Philosophie; Phänomenologie; Politische Philosophie; Postkolonialismus; Untergang; Zivilisationstheorie; apology; culture; decentering; demise; differences; epoch; history; history of ideas; idea; phenomenology; philosophy; philosophy of history; thought, Fachschema: Europa / Geschichte, Kulturgeschichte~Europa / Politik, Zeitgeschichte~Philosophie~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Phänomenologie~Existenzphilosophie - Existentialismus~Philosophie / Existenz~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Europäische Geschichte~Soziale und politische Philosophie, Warengruppe: HC/Philosophie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 283 Blätter, Länge: 140, Breite: 217, Höhe: 24, Gewicht: 478, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
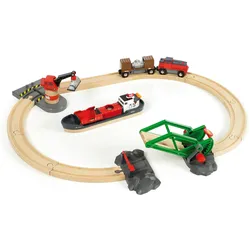
Brio Container Hafen SetBevor das Frachtschiff in das Hafenbecken einfahren kann, muss die Zugbrücke geöffnet werden. Dann bringt das Schiff seine Ladung zum Magnetkran, wo sie vom Wasser auf einen Güterzug befördert wird. Die Fracht reist dann mit dem Zug weiter in andere Städte und Länder. Das Containerschiff ermöglicht ein besonders realistisches Spielerlebnis. Das Schiff hat zwei grosse Frachträume mit aufklappbaren Ladeluken. Darin transportiert das Frachtschiff zwei Magnetladungen aus fernen Ländern in den Hafen. Die Ladeluken haben in der Mitte eine runde Öffnung, an der die Ladung mit dem Magneten des Krans ganz einfach aufgenommen werden kann. Der Magnetkran kann auf verschiedene Arten bewegt werden und ermöglicht dadurch eine flexible Verladung der Fracht. Der Kran hat einen höhenverstellbaren Arm, lässt sich drehen und über die Bahnschienen schieben. Die Magnetladung wird mit dem batteriebetriebenen Zug in einem Güterwaggon mit Schiebetüren weitertransportiert. Das Set besteht aus 16 Teilen mit Schienen aus Buchenholz und ist nicht für Kinder unter drei Jahren geeignet.45,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite920,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite808,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist der größte Hafen in Europa?
Was ist der größte Hafen in Europa? Der größte Hafen in Europa ist der Hafen von Rotterdam in den Niederlanden. Er ist nicht nur der größte Hafen in Europa, sondern auch einer der größten der Welt. Der Hafen von Rotterdam spielt eine entscheidende Rolle im internationalen Handel und ist ein wichtiger Umschlagplatz für Güter aus der ganzen Welt. Mit seiner erstklassigen Infrastruktur und seiner strategischen Lage ist der Hafen von Rotterdam ein wichtiger Knotenpunkt für den Seehandel in Europa. **
-
Wie viele Euro-Paletten passen in einen Standard-Container?
In einen Standard-Container passen in der Regel 33 Euro-Paletten. Die Maße eines Standard-Containers sind 20 Fuß lang, 8 Fuß breit und 8 Fuß hoch. Die Maße einer Euro-Palette sind 1,2 Meter lang, 0,8 Meter breit und 0,14 Meter hoch. **
-
Welche Vorteile bietet der EU-Standard und wie beeinflusst er die Produkte und Dienstleistungen in Europa?
Der EU-Standard sorgt für einheitliche Qualitäts- und Sicherheitsstandards in Europa, was den Handel erleichtert und Verbrauchern Vertrauen gibt. Produkte und Dienstleistungen, die diesen Standard erfüllen, können leichter in verschiedenen EU-Ländern verkauft werden. Dies fördert den Wettbewerb, Innovation und die Effizienz auf dem europäischen Markt. **
-
Gibt es Länder in Europa, in denen ein WC in den Wohnungen noch nicht Standard ist?
Ja, es gibt einige Länder in Europa, in denen ein WC in den Wohnungen noch nicht Standard ist. Zum Beispiel in einigen ländlichen Gebieten in Osteuropa oder in älteren Wohnungen in einigen südeuropäischen Ländern kann es vorkommen, dass die Toilette sich außerhalb der Wohnung befindet. In solchen Fällen teilen sich mehrere Wohnungen oft eine gemeinsame Toilette auf dem Flur. **

Was ist der EU-Standard und wie beeinflusst er die Qualität von Produkten und Dienstleistungen in Europa?
Der EU-Standard ist eine Reihe von Vorschriften und Normen, die in der gesamten Europäischen Union gelten, um die Qualität, Sicherheit und Interoperabilität von Produkten und Dienstleistungen zu gewährleisten. Er sorgt für einheitliche Standards in verschiedenen Branchen und erleichtert den Handel innerhalb der EU. Unternehmen müssen sich an diese Standards halten, um ihre Produkte und Dienstleistungen auf dem europäischen Markt anbieten zu können. **
Wie viele Paletten sind üblicherweise in einer Standard-Lkw-Ladung enthalten?
In einer Standard-Lkw-Ladung sind üblicherweise zwischen 24 und 26 Paletten enthalten. Die genaue Anzahl hängt von der Größe der Paletten und dem Laderaum des Lkw ab. Es können auch mehr oder weniger Paletten je nach Bedarf geladen werden. **
Top-Angebote
Produkte zum Begriff Europa-Standard:
-
Schifffahrt, Hanse und Europa im Mittelalter, Fachbücher von Reinhard PaulsenDas Fachbuch "Schifffahrt, Hanse und Europa im Mittelalter" von Reinhard Paulsen bietet eine umfassende Analyse des mittelalterlichen Schiffswesens, insbesondere aus der Perspektive der spätmittelalterlichen Seestadt Hamburg. Es beleuchtet die keltischen Wurzeln der west- und nordosteuropäischen Transportschifffahrt und hinterfragt gängige Legenden über die Friesen sowie verschiedene Schiffstypen. Der Autor kritisiert die Forschungstraditionen, die oft apologetisch den staatlichen Systemen in Deutschland dienen, und warnt vor der einseitigen Deutung der Hanse als Wirtschaftsimperium. Mit einer detaillierten Betrachtung von 1080 Seiten bietet das Buch tiefgehende Einblicke in die Geschichte und die kulturellen Verflechtungen der Hanse und deren Einfluss auf Europa.180,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite863,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Patocka, Jan: Europa und Nach-EuropaEuropa und Nach-Europa , Zur Phänomenologie einer Idee , Karosserie & Exterieur Styling > Auto-Tuning & -Styling , Erscheinungsjahr: 20240710, Produktform: Leinen, Autoren: Patocka, Jan, Redaktion: Hagedorn, Ludger~Nellen, Klaus, Seitenzahl/Blattzahl: 283, Keyword: Apologie; Denken; Dezentrierung; Differenzen; Epoche; Europa; Europabilder; Europe; European civilization type; European identity; Europäische Identität; Europäischer Zivilisationstyp; Geschichte; Geschichtsphilosophie; Idee; Ideengeschichte; Kultur; Kulturgeschichte; Menschenbilder; Moderne; Nacheuropa; Philosophie; Phänomenologie; Politische Philosophie; Postkolonialismus; Untergang; Zivilisationstheorie; apology; culture; decentering; demise; differences; epoch; history; history of ideas; idea; phenomenology; philosophy; philosophy of history; thought, Fachschema: Europa / Geschichte, Kulturgeschichte~Europa / Politik, Zeitgeschichte~Philosophie~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Phänomenologie~Existenzphilosophie - Existentialismus~Philosophie / Existenz~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Europäische Geschichte~Soziale und politische Philosophie, Warengruppe: HC/Philosophie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 283 Blätter, Länge: 140, Breite: 217, Höhe: 24, Gewicht: 478, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brio Container Hafen SetBevor das Frachtschiff in das Hafenbecken einfahren kann, muss die Zugbrücke geöffnet werden. Dann bringt das Schiff seine Ladung zum Magnetkran, wo sie vom Wasser auf einen Güterzug befördert wird. Die Fracht reist dann mit dem Zug weiter in andere Städte und Länder. Das Containerschiff ermöglicht ein besonders realistisches Spielerlebnis. Das Schiff hat zwei grosse Frachträume mit aufklappbaren Ladeluken. Darin transportiert das Frachtschiff zwei Magnetladungen aus fernen Ländern in den Hafen. Die Ladeluken haben in der Mitte eine runde Öffnung, an der die Ladung mit dem Magneten des Krans ganz einfach aufgenommen werden kann. Der Magnetkran kann auf verschiedene Arten bewegt werden und ermöglicht dadurch eine flexible Verladung der Fracht. Der Kran hat einen höhenverstellbaren Arm, lässt sich drehen und über die Bahnschienen schieben. Die Magnetladung wird mit dem batteriebetriebenen Zug in einem Güterwaggon mit Schiebetüren weitertransportiert. Das Set besteht aus 16 Teilen mit Schienen aus Buchenholz und ist nicht für Kinder unter drei Jahren geeignet.45,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum sind Dusch-WCs in Europa noch nicht Standard?
Dusch-WCs sind in Europa noch nicht Standard, weil sie immer noch als Luxusprodukt angesehen werden und nicht in allen Haushalten verbreitet sind. Es gibt auch kulturelle Unterschiede und Vorlieben, die dazu führen, dass traditionelle Toiletten immer noch bevorzugt werden. Darüber hinaus können die Kosten für die Installation und Wartung eines Dusch-WCs höher sein als für herkömmliche Toiletten. **
-
Welches ist der größte Hafen in Europa?
Welches ist der größte Hafen in Europa? Der größte Hafen in Europa ist der Hafen von Rotterdam in den Niederlanden. Er ist nicht nur der größte Hafen in Europa, sondern auch einer der größten Häfen der Welt. Der Hafen von Rotterdam spielt eine wichtige Rolle im internationalen Handel und ist ein wichtiger Umschlagplatz für Güter aus der ganzen Welt. Mit seiner modernen Infrastruktur und seinen umfangreichen Logistikdienstleistungen ist der Hafen von Rotterdam ein wichtiger Knotenpunkt für den Seehandel in Europa. **
-
Was ist der größte Hafen in Europa?
Was ist der größte Hafen in Europa? Der größte Hafen in Europa ist der Hafen von Rotterdam in den Niederlanden. Er ist nicht nur der größte Hafen in Europa, sondern auch einer der größten der Welt. Der Hafen von Rotterdam spielt eine entscheidende Rolle im internationalen Handel und ist ein wichtiger Umschlagplatz für Güter aus der ganzen Welt. Mit seiner erstklassigen Infrastruktur und seiner strategischen Lage ist der Hafen von Rotterdam ein wichtiger Knotenpunkt für den Seehandel in Europa. **
-
Wie viele Euro-Paletten passen in einen Standard-Container?
In einen Standard-Container passen in der Regel 33 Euro-Paletten. Die Maße eines Standard-Containers sind 20 Fuß lang, 8 Fuß breit und 8 Fuß hoch. Die Maße einer Euro-Palette sind 1,2 Meter lang, 0,8 Meter breit und 0,14 Meter hoch. **
Ähnliche Suchbegriffe für Europa-Standard
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite920,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite808,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite801,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite746,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Vorteile bietet der EU-Standard und wie beeinflusst er die Produkte und Dienstleistungen in Europa?
Der EU-Standard sorgt für einheitliche Qualitäts- und Sicherheitsstandards in Europa, was den Handel erleichtert und Verbrauchern Vertrauen gibt. Produkte und Dienstleistungen, die diesen Standard erfüllen, können leichter in verschiedenen EU-Ländern verkauft werden. Dies fördert den Wettbewerb, Innovation und die Effizienz auf dem europäischen Markt. **
-
Gibt es Länder in Europa, in denen ein WC in den Wohnungen noch nicht Standard ist?
Ja, es gibt einige Länder in Europa, in denen ein WC in den Wohnungen noch nicht Standard ist. Zum Beispiel in einigen ländlichen Gebieten in Osteuropa oder in älteren Wohnungen in einigen südeuropäischen Ländern kann es vorkommen, dass die Toilette sich außerhalb der Wohnung befindet. In solchen Fällen teilen sich mehrere Wohnungen oft eine gemeinsame Toilette auf dem Flur. **
-
Was ist der EU-Standard und wie beeinflusst er die Qualität von Produkten und Dienstleistungen in Europa?
Der EU-Standard ist eine Reihe von Vorschriften und Normen, die in der gesamten Europäischen Union gelten, um die Qualität, Sicherheit und Interoperabilität von Produkten und Dienstleistungen zu gewährleisten. Er sorgt für einheitliche Standards in verschiedenen Branchen und erleichtert den Handel innerhalb der EU. Unternehmen müssen sich an diese Standards halten, um ihre Produkte und Dienstleistungen auf dem europäischen Markt anbieten zu können. **
-
Wie viele Paletten sind üblicherweise in einer Standard-Lkw-Ladung enthalten?
In einer Standard-Lkw-Ladung sind üblicherweise zwischen 24 und 26 Paletten enthalten. Die genaue Anzahl hängt von der Größe der Paletten und dem Laderaum des Lkw ab. Es können auch mehr oder weniger Paletten je nach Bedarf geladen werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.