Domain ilwu.de kaufen?
Wir ziehen mit dem Projekt
ilwu.de um.
Sind Sie am Kauf der Domain
ilwu.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ilwu.de kaufen?
Wie werde ich IT Security?
Um in den Bereich der IT-Sicherheit einzusteigen, ist es wichtig, ein fundiertes Verständnis für Informationstechnologie zu haben. Dies kann durch ein Studium der Informatik, Cybersecurity oder eines verwandten Fachgebiets erreicht werden. Zusätzliche Zertifizierungen wie CISSP, CISM oder CompTIA Security+ können auch von Vorteil sein. Praktische Erfahrungen durch Praktika, Projekte oder Nebenjobs in der IT-Sicherheit können ebenfalls helfen, Fuß zu fassen. Networking mit anderen Fachleuten in der Branche und das Verfolgen von aktuellen Entwicklungen und Trends sind ebenfalls wichtige Schritte, um in der IT-Sicherheit erfolgreich zu sein. **
Was ist der Gehalt im IT-Security-Bereich?
Das Gehalt im IT-Security-Bereich kann stark variieren, abhängig von Faktoren wie Erfahrung, Qualifikationen, Standort und Unternehmensgröße. In der Regel können IT-Security-Spezialisten jedoch ein überdurchschnittliches Gehalt erwarten, da ihre Fähigkeiten und Kenntnisse sehr gefragt sind und die Nachfrage nach IT-Sicherheitsexperten stetig steigt. Einsteiger können mit einem Einstiegsgehalt von etwa 40.000 bis 60.000 Euro pro Jahr rechnen, während erfahrene Fachkräfte mit mehreren Jahren Berufserfahrung oft Gehälter von 80.000 Euro oder mehr verdienen können. **
Ähnliche Suchbegriffe für Schmidt-Klaus-IT-Security
Top-Angebote
Produkte zum Begriff Schmidt-Klaus-IT-Security:
-
MAJORETTE 212050039 Creatix Spielzeug-Hafen mit Container-Schiff - Maersk Logistik HafenstationMAN Truck mit 20ft Container, fahrbarer Kran mit Ladefläche, Container zum Anheben, 2 Rettungs- boote, 52 cm, BSK kompat. mit Creatix Straßensystem39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite1447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security AdvancedKaspersky Container Security Advanced – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Advanced wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Advanced? Kaspersky Container Security Advanced ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Advanced integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Advanced kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Advanced haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Advanced Um Kaspersky Container Security Advanced optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite1533,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt, Klaus: IT Security managenIT Security managen , - Die Basis für Ihren Erfolg in der Verantwortung ür das IT Security Management - Einführung in die wichtigen Themen des IT Security Managements - Hilfe für das Management der vielfältigen Anforderungen in der Praxis - Neu in der 2. Auflage: Ausführliche Darstellung des Themenblocks IT Security Policy, Management der Sicherheit von operativer Technologie (OT-Security), Aktualisierte gesetzliche Regelungen, z.B. DSGVO, EU Cybersecurity Act, DDG, TTD - Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches IT-Sicherheit ist weit mehr als nur der Einsatz technischer Sicherheitsmaßnahmen wie Firewalls oder Virenschutz. Eine beständige und wirtschaftliche Sicherheit für Ihre IT erreichen Sie nur, wenn Sie die IT-Risiken kontinuierlich managen und die ITSicherheit ganzheitlich betrachten, wozu neben der physischen und technischen Situation auch die Einbeziehung von personellen und organisatorischen Faktoren gehören. Dieses Praxishandbuch geht nicht nur auf die Methodik des IT Security Managements ein, so wie dies viele andere Bücher über das Thema tun, sondern widmet sich vor allem den Dingen dahinter, zum Beispiel unternehmenspolitischen Einflüssen, organisatorischen Fragestellungen oder taktischen Überlegungen. Damit beschäftigt es sich mit den Managementaspekten, mit denen Sie in der Verantwortung für das IT Security Management in Ihrer täglichen Arbeit konfrontiert werden und geht auf die Aspekte ein, die Sie berücksichtigen müssen, um in Ihrer Tätigkeit erfolgreich zu sein. AUS DEM INHALT // Stellenwert der Informationssicherheit/Risiko und Sicherheit/Entstehung und Auswirkungen von Risiken/Sicherheitsorganisation/IT Security Policy/ Sicherheit definieren und vorgeben/Risiken erkennen und bewerten/Reporting/Business Continuity/Notfallmanagement/Der Mensch in der Informationssicherheit/Incident Handling und IT-Forensik/IT-Sicherheit und externe Partner/Rechtliche Einflüsse , Luft- & Hydraulikfederung > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20240412, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Schmidt, Klaus, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 358, Keyword: IT-Risikomanagement; IT-Security; IT-Sicherheit; IT-Sicherheitsmanager; Security; Sicherheit, Fachschema: Wirtschaft / Wirtschaftsmathematik~Wirtschaftsmathematik~Wirtschaftsrechnen~EDV / Theorie / Recht~Recht (EDV)~Datensicherheit / Netz~Internet / Protokolle, Sicherheit, Technik~Informatik, Fachkategorie: Rechtliche Fragen der IT~IT-Zertifizierung~Netzwerksicherheit~Netzwerkstandards und Netzwerkprotokolle~Informatik, Warengruppe: HC/Informatik, Sender’s product category: BUNDLE, Länge: 245, Breite: 179, Höhe: 26, Gewicht: 820, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Haben Anwendungsentwickler oder IT-Security-Experten bessere Berufsaussichten?
Es ist schwierig, eine eindeutige Antwort auf diese Frage zu geben, da sowohl Anwendungsentwickler als auch IT-Security-Experten gute Berufsaussichten haben. Die Nachfrage nach Anwendungsentwicklern ist aufgrund der ständig wachsenden Digitalisierung und des Bedarfs an maßgeschneiderten Softwarelösungen hoch. Gleichzeitig steigt jedoch auch die Bedeutung der IT-Sicherheit, da Unternehmen vermehrt auf Datenschutz und Schutz vor Cyberangriffen achten. Daher können beide Berufsfelder vielversprechende Karrieremöglichkeiten bieten. **
-
Wie hoch ist das Gehalt in der IT-Security-Branche?
Das Gehalt in der IT-Security-Branche kann je nach Erfahrung, Qualifikation und Unternehmensgröße variieren. In der Regel liegt das Einstiegsgehalt für IT-Security-Spezialisten zwischen 40.000 und 60.000 Euro brutto im Jahr. Mit zunehmender Berufserfahrung und Spezialisierung kann das Gehalt auf über 100.000 Euro brutto im Jahr steigen. **
-
Kohl oder Schmidt?
Das ist eine Frage der persönlichen Präferenz. Helmut Kohl war von 1982 bis 1998 Bundeskanzler und prägte die deutsche Einheit und die europäische Integration. Helmut Schmidt war von 1974 bis 1982 Bundeskanzler und setzte sich unter anderem für eine entschlossene Außenpolitik ein. Beide Politiker haben Deutschland geprägt und ihre jeweiligen Stärken und Schwächen. **
-
Was ist die Verbindung zwischen Klaus Kinski und Wutausbrüchen?
Klaus Kinski war bekannt für seine impulsiven und explosiven Wutausbrüche sowohl im privaten als auch im beruflichen Bereich. Seine unberechenbare und aggressive Persönlichkeit führte zu zahlreichen Konflikten und Kontroversen während seiner Karriere. Diese Wutausbrüche sind ein wesentlicher Bestandteil seines öffentlichen Images und trugen zu seiner Bekanntheit bei. **


Was überwältigt Klaus?
Es ist nicht klar, wer Klaus ist und was ihn überwältigt. Ohne weitere Informationen kann keine genaue Antwort gegeben werden. **
Wer tötet Klaus?
Wer tötet Klaus? Ist Klaus überhaupt in Gefahr? Gibt es jemanden, der ein Motiv hätte, Klaus zu töten? Oder handelt es sich um eine hypothetische Frage in einem Krimi-Roman? Es bleibt spannend, herauszufinden, wer Klaus tatsächlich bedroht. **
Top-Angebote
Produkte zum Begriff Schmidt-Klaus-IT-Security:
-
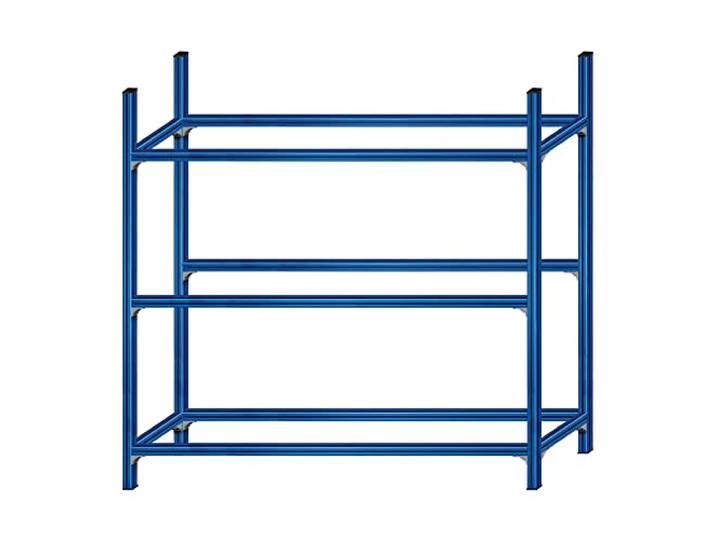
SCHMIDT security tools Getränkekistenregal 200x208x38cm Kastenregal Aluminium Blau Getränkeregal Getränkeständer<p>Das <strong>SCHMIDT security tools Getränkekistenregal</strong> ist die ideale Lösung, um Ordnung in Deinem Lagerraum zu schaffen. Mit den Maßen <strong>H x B x T: 200 x 208 x 38 cm</strong> bietet dieses <strong>Alu Standregal</strong> ausreichend Platz für alle gängigen Getränkekisten. Das robuste und nahezu unzerstörbare Design aus <strong>pulverbeschichtetem Aluminium</strong> in der ansprechenden Farbe <strong>Blau (RAL 5005)</strong> sorgt nicht nur für Langlebigkeit, sondern auch für eine moderne Optik.</p><p>Das <strong>Getränkekistenregal</strong> ist vielseitig einsetzbar und eignet sich nicht nur für Getränkekisten, sondern auch für Klappboxen, Euroboxen und andere Aufbewahrungsboxen. Die drei Ebenen sind in der Höhe beliebig verstellbar, sodass Du die Aufbewahrung ganz nach Deinen Bedürfnissen anpassen kannst. Dank des praktischen Schraubsystems ist der Aufbau schnell und unkompliziert, und das Regal kann jederzeit umgebaut oder abgebaut werden.</p><p>Ein besonderes Merkmal des <strong>Getränkekistenhalters</strong> ist die Neigung der Kisten, die einen leichten Zugriff auf die gelagerten Inhalte ermöglicht. So behältst Du stets den Überblick und kannst Deine Getränke und Aufbewahrungsboxen effizient und platzsparend organisieren. Mit diesem <strong>Kastenregal</strong> schaffst Du nicht nur Ordnung, sondern auch einen funktionalen und stilvollen Stauraum in Deinem Zuhause oder Gewerbe.</p>199,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
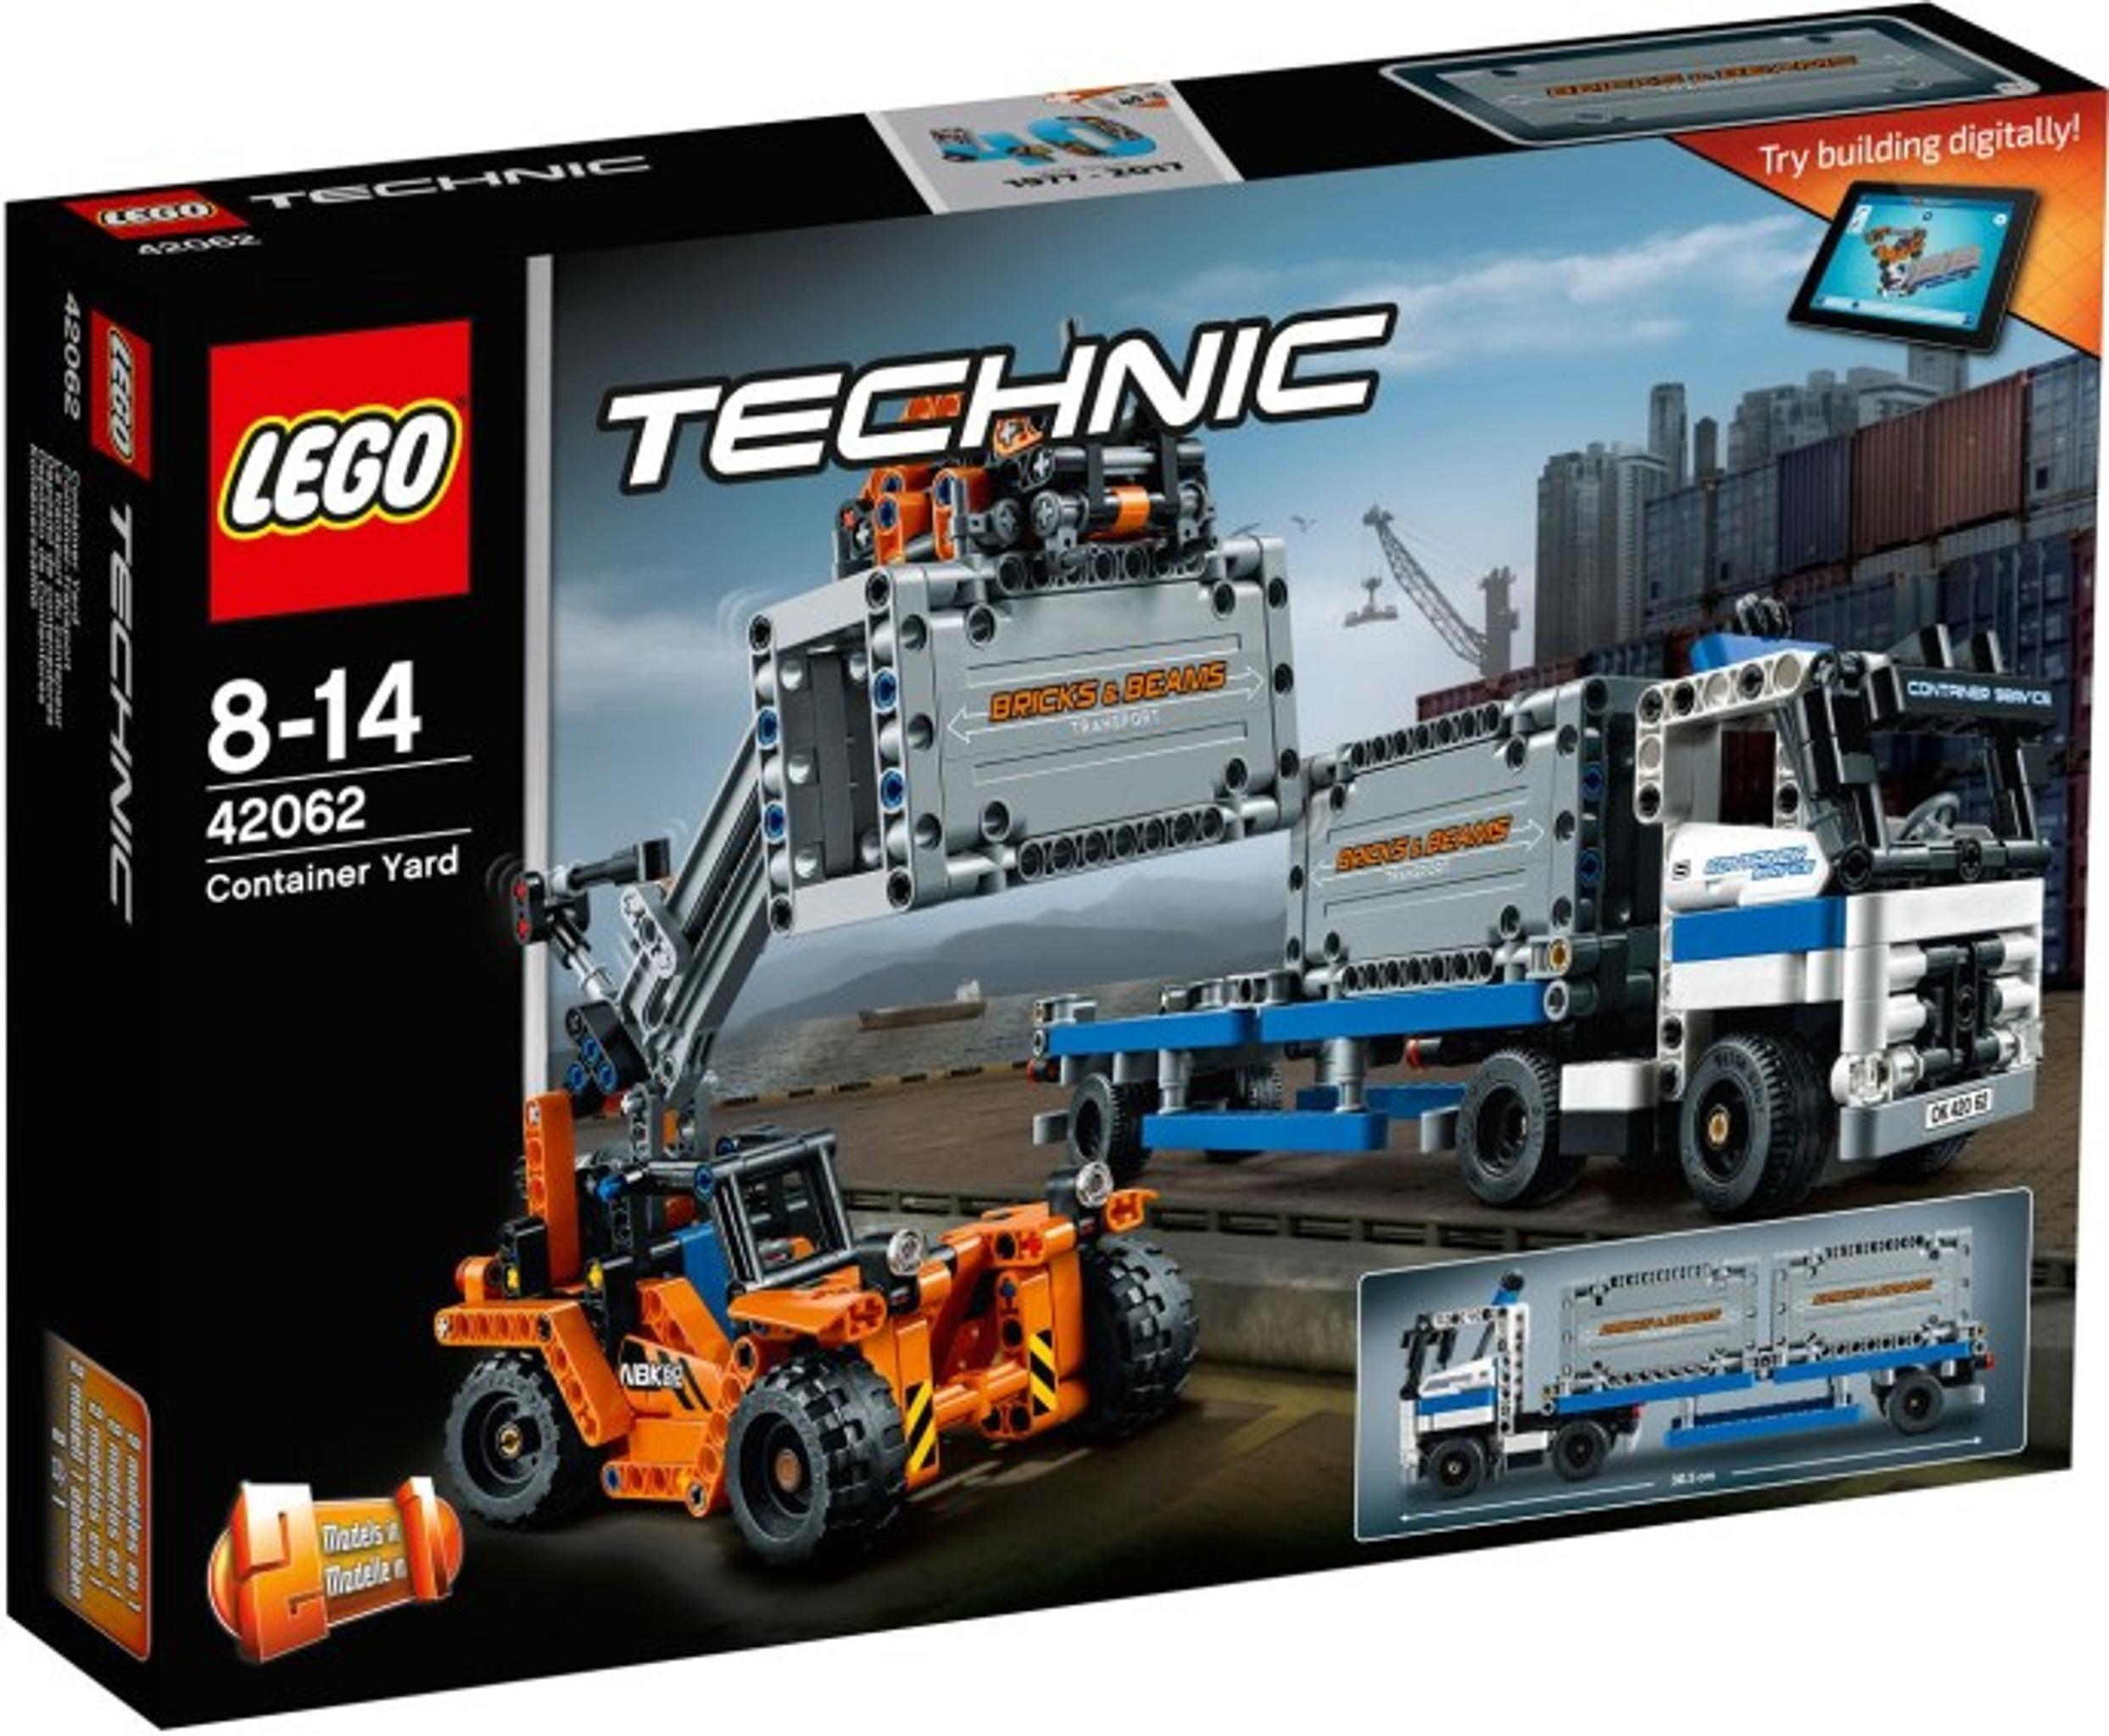
LEGO Container Yard Bausatz - Modellbauset für Hafen- und Logistik-FansEntdecke LEGO Container Yard - ein spannendes LEGO-Set für Fans des Bauens, der Kreativität und des Spielens. Genieße ein unterhaltsames Bauerlebnis, liebevolle Details und die Möglichkeit, ein einzigartiges Modell zu bauen. Das Produkt eignet sich für LEGO-Fans, Sammler, Kinder und Erwachsene, die ihre Sammlung erweitern möchten. Produkt: LEGO Container Yard Typ: LEGO-Set Ein tolles Geschenk oder eine ausgezeichnete Wahl für alle, die kreative und detailreiche LEGO-Sets schätzen.474,82 €*Versand: 15,00 €Sichere Weiterleitung zum Anbieter
-
MAJORETTE 212050039 Creatix Spielzeug-Hafen mit Container-Schiff - Maersk Logistik HafenstationMAN Truck mit 20ft Container, fahrbarer Kran mit Ladefläche, Container zum Anheben, 2 Rettungs- boote, 52 cm, BSK kompat. mit Creatix Straßensystem39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite1447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie werde ich IT Security?
Um in den Bereich der IT-Sicherheit einzusteigen, ist es wichtig, ein fundiertes Verständnis für Informationstechnologie zu haben. Dies kann durch ein Studium der Informatik, Cybersecurity oder eines verwandten Fachgebiets erreicht werden. Zusätzliche Zertifizierungen wie CISSP, CISM oder CompTIA Security+ können auch von Vorteil sein. Praktische Erfahrungen durch Praktika, Projekte oder Nebenjobs in der IT-Sicherheit können ebenfalls helfen, Fuß zu fassen. Networking mit anderen Fachleuten in der Branche und das Verfolgen von aktuellen Entwicklungen und Trends sind ebenfalls wichtige Schritte, um in der IT-Sicherheit erfolgreich zu sein. **
-
Was ist der Gehalt im IT-Security-Bereich?
Das Gehalt im IT-Security-Bereich kann stark variieren, abhängig von Faktoren wie Erfahrung, Qualifikationen, Standort und Unternehmensgröße. In der Regel können IT-Security-Spezialisten jedoch ein überdurchschnittliches Gehalt erwarten, da ihre Fähigkeiten und Kenntnisse sehr gefragt sind und die Nachfrage nach IT-Sicherheitsexperten stetig steigt. Einsteiger können mit einem Einstiegsgehalt von etwa 40.000 bis 60.000 Euro pro Jahr rechnen, während erfahrene Fachkräfte mit mehreren Jahren Berufserfahrung oft Gehälter von 80.000 Euro oder mehr verdienen können. **
-
Haben Anwendungsentwickler oder IT-Security-Experten bessere Berufsaussichten?
Es ist schwierig, eine eindeutige Antwort auf diese Frage zu geben, da sowohl Anwendungsentwickler als auch IT-Security-Experten gute Berufsaussichten haben. Die Nachfrage nach Anwendungsentwicklern ist aufgrund der ständig wachsenden Digitalisierung und des Bedarfs an maßgeschneiderten Softwarelösungen hoch. Gleichzeitig steigt jedoch auch die Bedeutung der IT-Sicherheit, da Unternehmen vermehrt auf Datenschutz und Schutz vor Cyberangriffen achten. Daher können beide Berufsfelder vielversprechende Karrieremöglichkeiten bieten. **
-
Wie hoch ist das Gehalt in der IT-Security-Branche?
Das Gehalt in der IT-Security-Branche kann je nach Erfahrung, Qualifikation und Unternehmensgröße variieren. In der Regel liegt das Einstiegsgehalt für IT-Security-Spezialisten zwischen 40.000 und 60.000 Euro brutto im Jahr. Mit zunehmender Berufserfahrung und Spezialisierung kann das Gehalt auf über 100.000 Euro brutto im Jahr steigen. **
Ähnliche Suchbegriffe für Schmidt-Klaus-IT-Security
-
Kaspersky Container Security AdvancedKaspersky Container Security Advanced – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Advanced wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Advanced? Kaspersky Container Security Advanced ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Advanced integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Advanced kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Advanced haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Advanced Um Kaspersky Container Security Advanced optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite1533,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt, Klaus: IT Security managenIT Security managen , - Die Basis für Ihren Erfolg in der Verantwortung ür das IT Security Management - Einführung in die wichtigen Themen des IT Security Managements - Hilfe für das Management der vielfältigen Anforderungen in der Praxis - Neu in der 2. Auflage: Ausführliche Darstellung des Themenblocks IT Security Policy, Management der Sicherheit von operativer Technologie (OT-Security), Aktualisierte gesetzliche Regelungen, z.B. DSGVO, EU Cybersecurity Act, DDG, TTD - Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches IT-Sicherheit ist weit mehr als nur der Einsatz technischer Sicherheitsmaßnahmen wie Firewalls oder Virenschutz. Eine beständige und wirtschaftliche Sicherheit für Ihre IT erreichen Sie nur, wenn Sie die IT-Risiken kontinuierlich managen und die ITSicherheit ganzheitlich betrachten, wozu neben der physischen und technischen Situation auch die Einbeziehung von personellen und organisatorischen Faktoren gehören. Dieses Praxishandbuch geht nicht nur auf die Methodik des IT Security Managements ein, so wie dies viele andere Bücher über das Thema tun, sondern widmet sich vor allem den Dingen dahinter, zum Beispiel unternehmenspolitischen Einflüssen, organisatorischen Fragestellungen oder taktischen Überlegungen. Damit beschäftigt es sich mit den Managementaspekten, mit denen Sie in der Verantwortung für das IT Security Management in Ihrer täglichen Arbeit konfrontiert werden und geht auf die Aspekte ein, die Sie berücksichtigen müssen, um in Ihrer Tätigkeit erfolgreich zu sein. AUS DEM INHALT // Stellenwert der Informationssicherheit/Risiko und Sicherheit/Entstehung und Auswirkungen von Risiken/Sicherheitsorganisation/IT Security Policy/ Sicherheit definieren und vorgeben/Risiken erkennen und bewerten/Reporting/Business Continuity/Notfallmanagement/Der Mensch in der Informationssicherheit/Incident Handling und IT-Forensik/IT-Sicherheit und externe Partner/Rechtliche Einflüsse , Luft- & Hydraulikfederung > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20240412, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Schmidt, Klaus, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 358, Keyword: IT-Risikomanagement; IT-Security; IT-Sicherheit; IT-Sicherheitsmanager; Security; Sicherheit, Fachschema: Wirtschaft / Wirtschaftsmathematik~Wirtschaftsmathematik~Wirtschaftsrechnen~EDV / Theorie / Recht~Recht (EDV)~Datensicherheit / Netz~Internet / Protokolle, Sicherheit, Technik~Informatik, Fachkategorie: Rechtliche Fragen der IT~IT-Zertifizierung~Netzwerksicherheit~Netzwerkstandards und Netzwerkprotokolle~Informatik, Warengruppe: HC/Informatik, Sender’s product category: BUNDLE, Länge: 245, Breite: 179, Höhe: 26, Gewicht: 820, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt, Klaus: Sie bauten die ersten TempelSie bauten die ersten Tempel , Das rätselhafte Heiligtum am Göbekli Tepe , Steuerketten & Zahnriemen > Steuerketten, Zahnriemen & Einbausätze , Auflage: 3. Auflage, Erscheinungsjahr: 20241231, Titel der Reihe: Beck Paperback#6239#, Autoren: Schmidt, Klaus, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 288, Abbildungen: mit 110 Abbildungen im Text, davon 61 in Farbe, und 2 Karten auf den Vorsätzen, Keyword: Archäologie; Ausgrabung; Baugeschichte; Frühgeschichte; Geschichte; Göbekli Tepe; Sakralbau; Tempelanlage; Türkei, Fachschema: Antike (griechisch-römisch) / Geschichte, Kulturgeschichte~Archäologie - Archäologe~Architektur / Geschichte, Regionen~Architektur / Sakrale Architekur~Mittlerer Osten~Osten / Mittlerer Osten~Naher Osten - Nahost~Nahost~Steinzeit - Altsteinzeit - Jungsteinzeit~Türkei / Geschichte, Politik, Gesellschaft, Recht~Türkei, Fachkategorie: Geschichte der Architektur~Geschichte des Nahen und Mittleren Ostens~Archäologie einer Periode / Region, Warengruppe: HC/Vor- und Frühgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 139, Höhe: 25, Gewicht: 482, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard - Zuverlässiger Schutz für Container-Umgebungen Kaspersky Container Security Standard: Zuverlässiger Schutz für Container-Umgebungen Einführung in Kaspersky Container Security Standard Mit der zunehmenden Verbreitung der Containerisierung in der IT-Infrastruktur von Unternehmen sind Container zu einem unverzichtbaren Bestandteil moderner Entwicklungs- und Betriebsumgebungen geworden. Doch mit der verstärkten Nutzung von Container-Technologien steigt auch das Risiko von Sicherheitsvorfällen. Die Kaspersky Container Security Standard wurde entwickelt, um Unternehmen dabei zu unterstützen, ihre Container-Umgebungen effektiv zu schützen und gleichzeitig die Integrität und Sicherheit ihrer DevOps-Pipelines zu gewährleisten. Diese Lösung richtet sich an Unternehmen, die eine zuverlässige und dennoch einfache Sicherheitslösung für ihre containerisierten ...978,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kohl oder Schmidt?
Das ist eine Frage der persönlichen Präferenz. Helmut Kohl war von 1982 bis 1998 Bundeskanzler und prägte die deutsche Einheit und die europäische Integration. Helmut Schmidt war von 1974 bis 1982 Bundeskanzler und setzte sich unter anderem für eine entschlossene Außenpolitik ein. Beide Politiker haben Deutschland geprägt und ihre jeweiligen Stärken und Schwächen. **
-
Was ist die Verbindung zwischen Klaus Kinski und Wutausbrüchen?
Klaus Kinski war bekannt für seine impulsiven und explosiven Wutausbrüche sowohl im privaten als auch im beruflichen Bereich. Seine unberechenbare und aggressive Persönlichkeit führte zu zahlreichen Konflikten und Kontroversen während seiner Karriere. Diese Wutausbrüche sind ein wesentlicher Bestandteil seines öffentlichen Images und trugen zu seiner Bekanntheit bei. **
-
Was überwältigt Klaus?
Es ist nicht klar, wer Klaus ist und was ihn überwältigt. Ohne weitere Informationen kann keine genaue Antwort gegeben werden. **
-
Wer tötet Klaus?
Wer tötet Klaus? Ist Klaus überhaupt in Gefahr? Gibt es jemanden, der ein Motiv hätte, Klaus zu töten? Oder handelt es sich um eine hypothetische Frage in einem Krimi-Roman? Es bleibt spannend, herauszufinden, wer Klaus tatsächlich bedroht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.